
Det finns en ny fara för användarna! Detta är ett nytt hot som oftast tas emot på många Gmail-adresser, även om det kan påverka vem som helst. I grund och botten får vi veta att vi gjorde ett köp (vilket vi uppenbarligen inte gjorde) såsom en biljett till en konsert som kommer att äga rum inom de närmaste dagarna och det enda sättet att lösa problemet är att ringa ett nummer. Det är på det här samtalet som vi kan sluta med att avslöja våra personuppgifter och vi är i ett dåligt ljus.
När vi ringer försöker de hämta data från vårt bankkonto för att påstås verifiera köpinformationen och returnera pengarna. Naturligtvis är det inte särskilt vanligt att fråga efter uppgifter som kreditkortssäkerhetskoden. Det finns dock flera personer som i slutändan ger.
Tror verkligen att det finns många människor, tyvärr, som faller in i detta. Säkerhetsföretaget Proofpoint avslöjar att tio tusen människor utsätts för denna bluff varje dag.
Men siffrorna är ännu läskigare. 60 miljoner människor har redan förlorat pengar på grund av dessa callcentersystem.
Men det finns en annan bluff som liknar detta nya hot mot Gmail och inte bara en som tar många offer.
Det här är e-postmeddelanden som verkar komma från stora företag som Amazon eller PayPal och hävdar att ett stort köp har gjorts på uppdrag av offret.
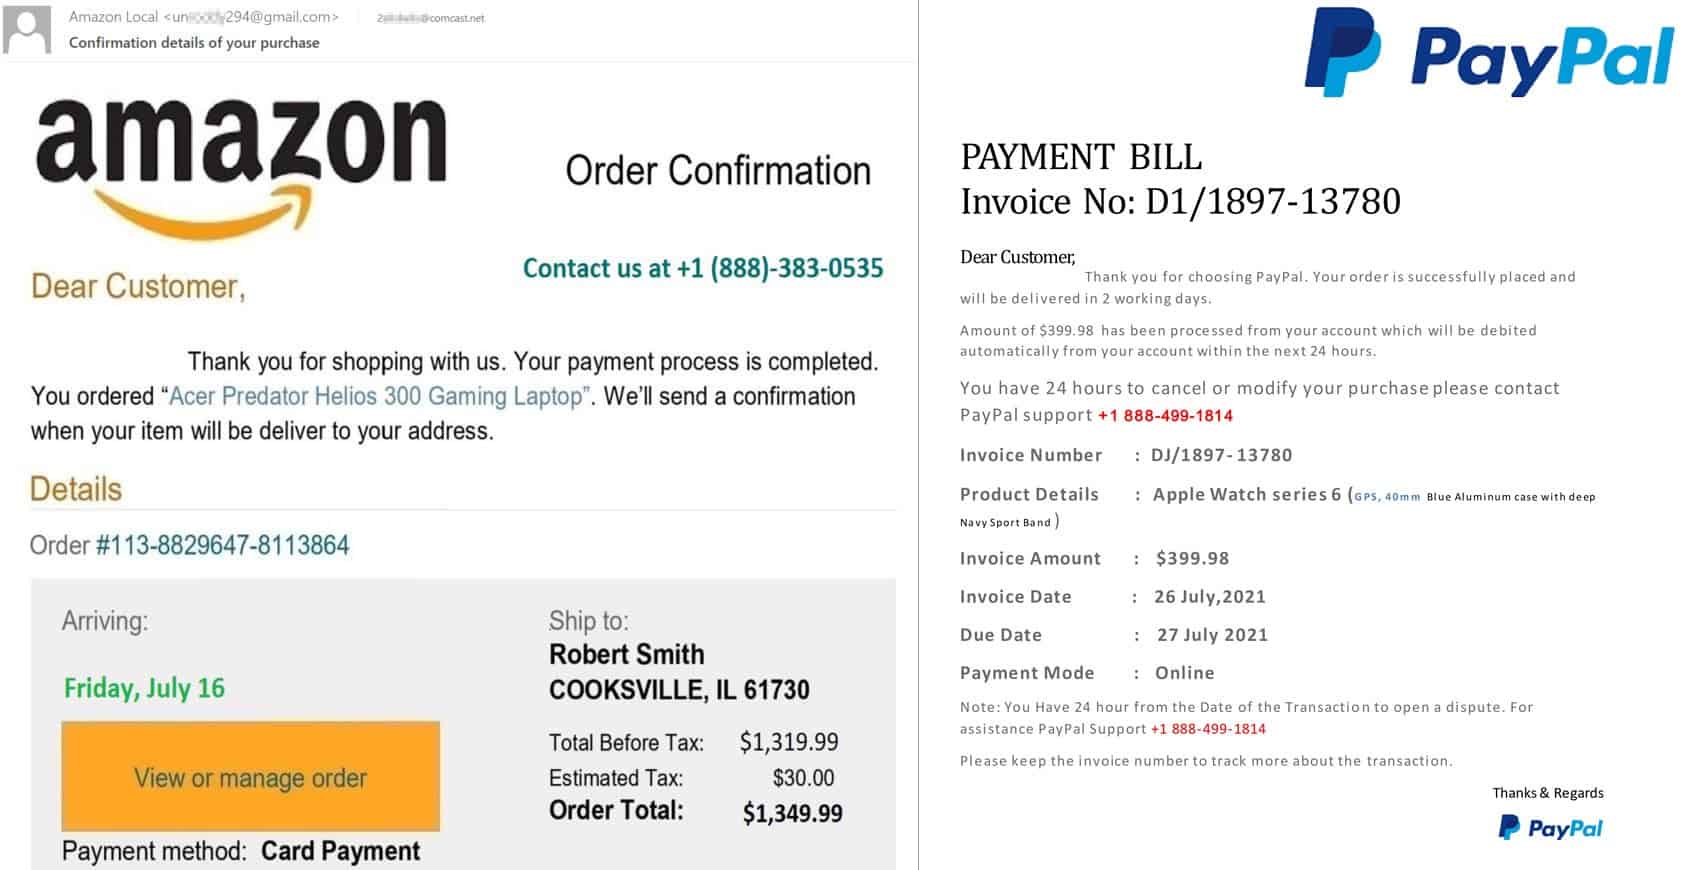
E-postmeddelandet är så välgjort att det har alla nödvändiga länkar och använder alla officiella typsnitt och logotyper. Texten visas också utan fel.
Nu så småningom måste du inbilla dig att nästa steg är en länk som tar oss till vilken sida som helst där vi måste göra en betalning för att lösa problemet. Det skulle dock vara den normala metoden. Det som faktiskt händer är något helt annat än det. Så ett meddelande visas som säger, om du inte har gjort detta köp, vänligen kontakta oss. Det händer att kontakten kommer att upprätta en telefonförbindelse.
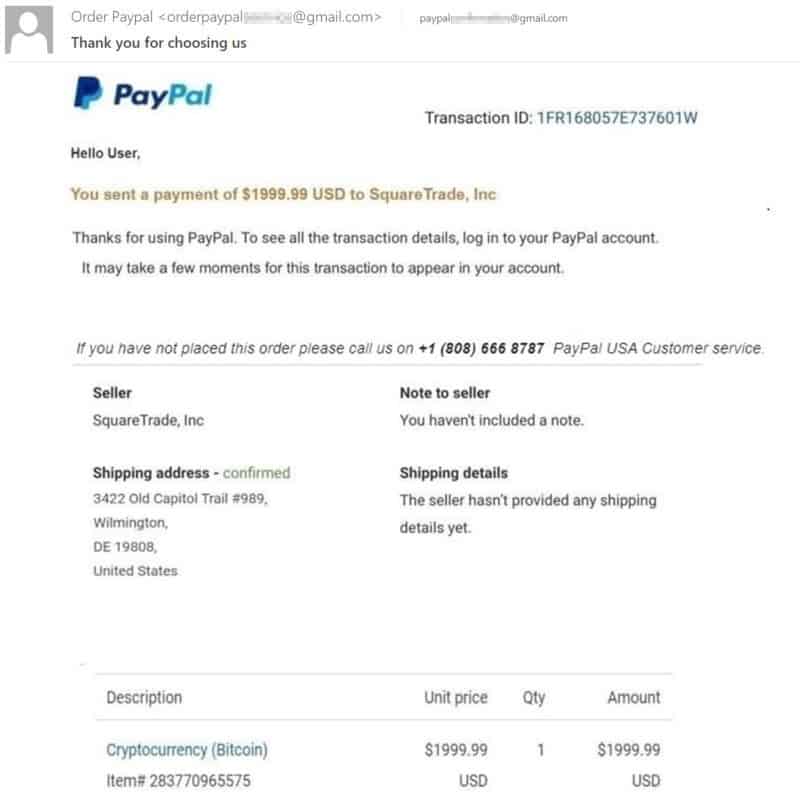
Personen som svarar i andra änden, samtidigt som han utger sig för att vara en PayPal- eller Amazon-supportbidragsgivare, är verkligen inget sådant. Faktum är att det är någon som kommer att försöka få ut så mycket data från dig. När jag talar om den maximala mängden data menar jag användarnamn, lösenord och bankkonton. Och observera att detta inte är svårt.
Offret tror att deras data har använts och har en stor räkning att betala. Så den kommer att göra allt för att vända situationen och tillhandahålla allt den har till hands. Dessutom kan operatören till och med säga åt offret att installera falsk programvara för att kontrollera datorn för hot och bevisa att den inte har något samband med köpet.

Denna nya attack kallas vishing och den tar många offer. Detta har faktiskt redan fått experter från Kaspersky att lansera en varning.
Hemligheten bakom framgången med detta system är telefonnumret.
Det här är en typ av attack som vi måste vara mycket förberedda på. Det fungerar väldigt bra just nu, särskilt eftersom det innebär ett telefonsamtal. I många fall används ett fast nummer för att ge ännu mer förtroende.
För att skrämma bort folk brukar räkningarna vara höga. Någon använder vårt konto för att betala en Apple Watch eller en bärbar speldator. Det är bara det att ju högre det är, desto mer villiga är vi att betala för att lösa situationen.
Vad ska jag göra för att undvika att falla in i dessa system
Det finns enkla sätt att verifiera om dessa e-postmeddelanden du får är äkta eller inte.
Det första är att verifiera ditt konto. Om det inte finns några misstänkta transaktioner finns det ingen anledning att vara rädd.
Ring inte någon heller. Det är konstigt att de ger ett kontaktnummer och det är det enda sättet att lösa situationen.
Du kan också logga in på kontot för tjänsten i fråga och kontrollera om det dyker upp några transaktioner där.

